Google Security Operations
- Les journaux des équipements, des applications et des autres clouds sont collectés par un forwarder, un agent BindPlane, un connecteur d'API ou un webhook.
- L'ingestion normalise chaque enregistrement dans le modèle de données unifié : un analyseur par produit, puis l'enrichissement par le contexte des entités.
- Les événements normalisés sont indexés et conservés un an par défaut ; le moteur de détection y exécute en continu les règles YARA-L.
- Les détections gérées par Google et les indicateurs de Mandiant Threat Intelligence sont appliqués rétroactivement à l'historique, pas seulement au flux courant.
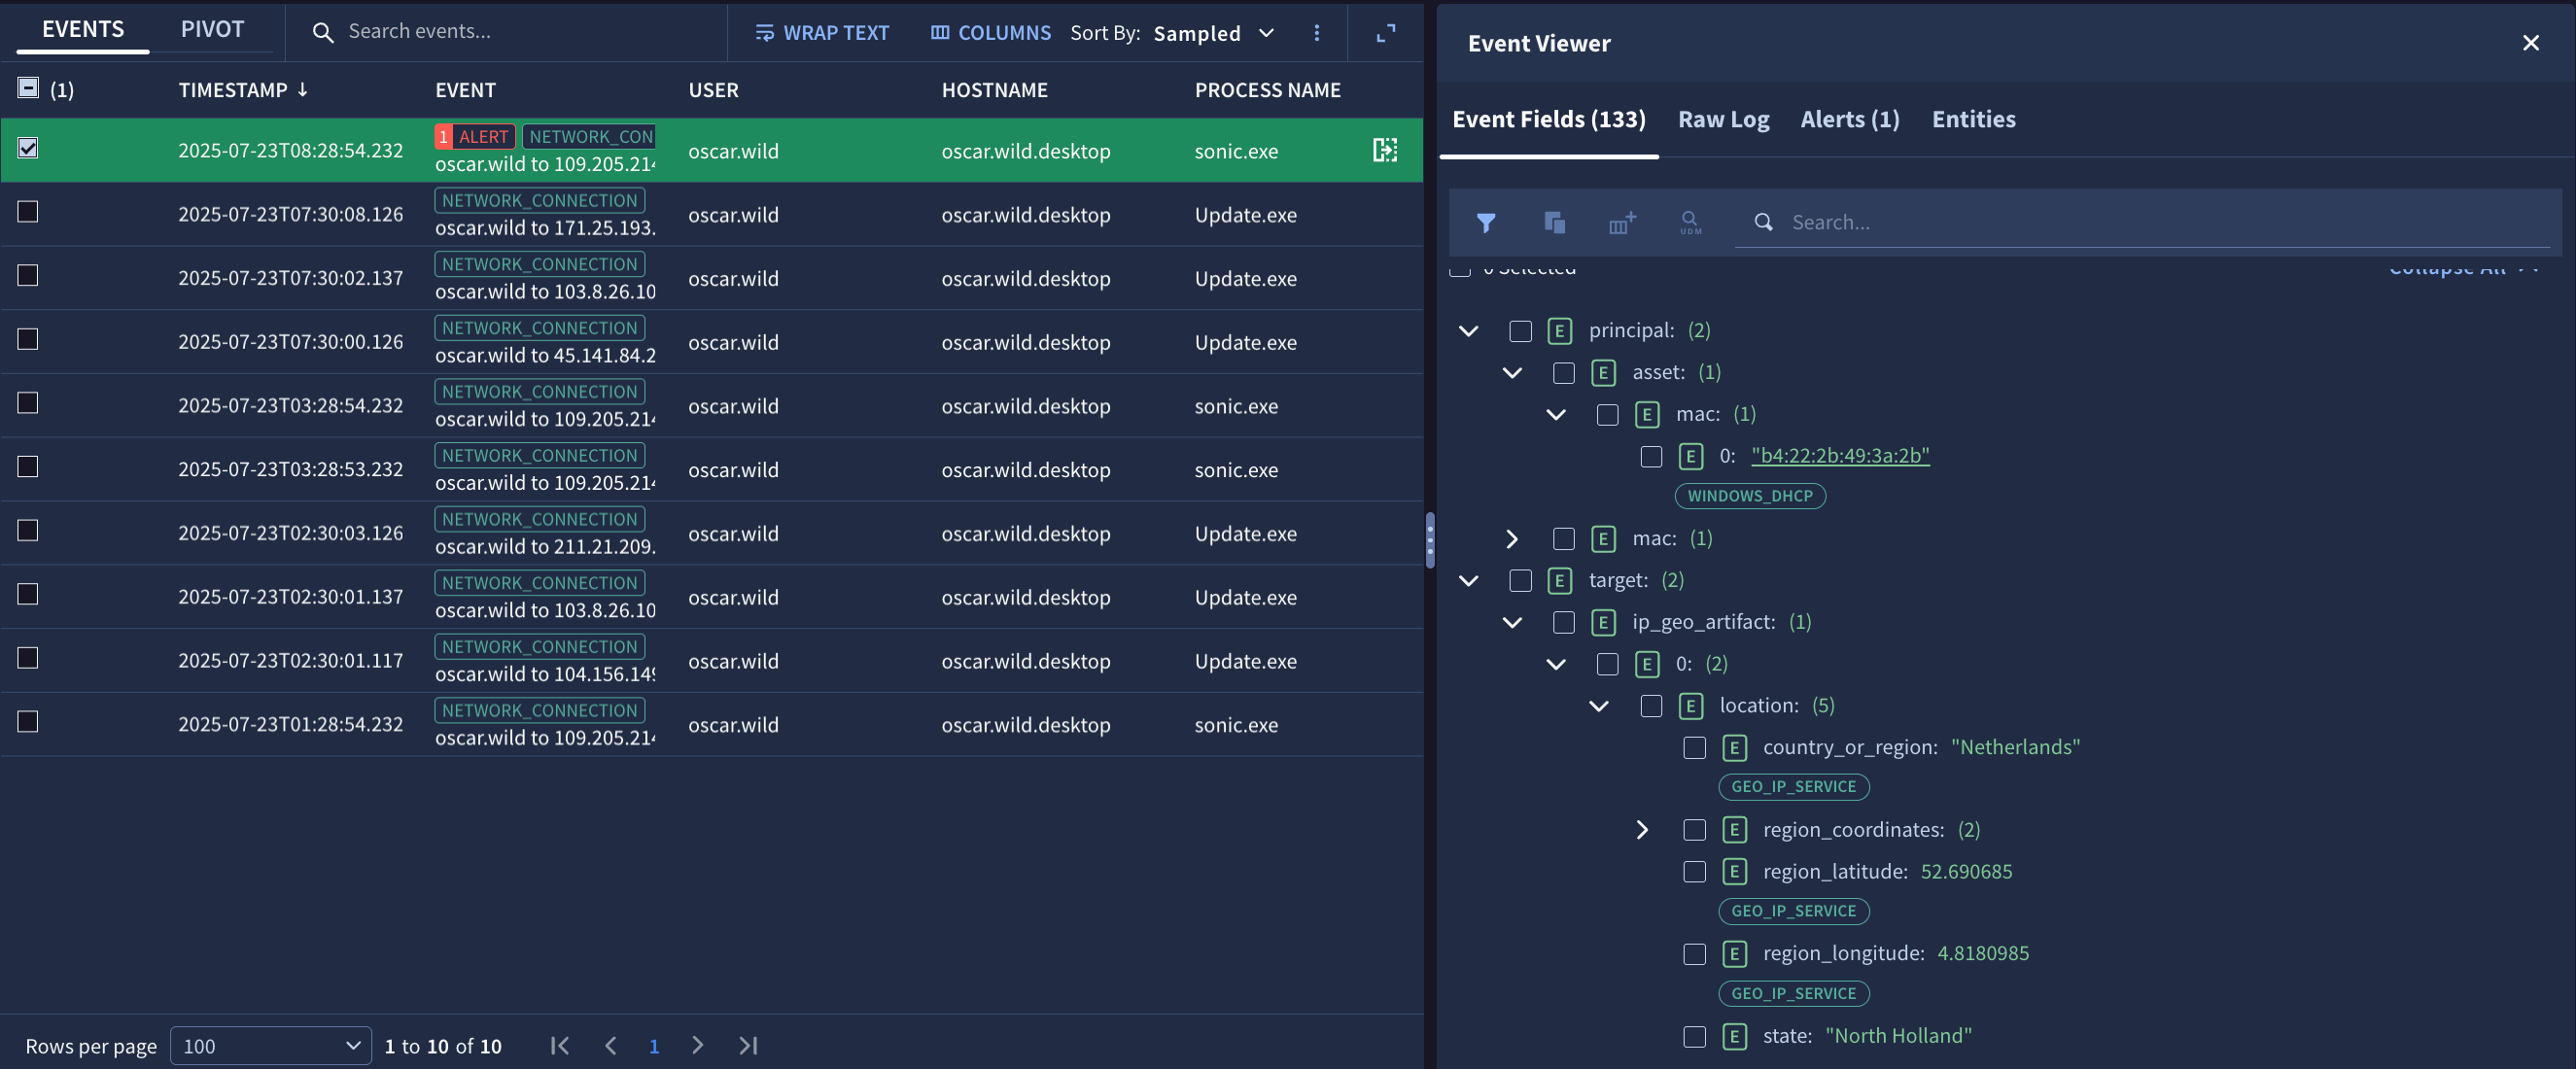
- L'analyste part d'une alerte, pivote sur un actif, une adresse IP, un domaine ou une empreinte, et reconstitue la chronologie dans le graphe d'investigation.
- Les alertes corrélées deviennent des cas ; un playbook enchaîne enrichissement, confinement et notification, avec étape d'approbation quand elle est nécessaire.
Ce que c'est
La plateforme de centre opérationnel de sécurité de Google : un SIEM — collecte, normalisation, détection, recherche sur un historique long — et un SOAR — gestion de cas et réponse automatisée par playbooks — dans une même interface. Elle est bâtie sur l'infrastructure de stockage et d'indexation de Google, ce qui explique son modèle : on ingère tout, on garde longtemps, on cherche sans réhydrater.
- Collecte. Un forwarder léger déployé dans le réseau (syslog, capture de paquets, dépôts de journaux existants), un collecteur ou agent BindPlane, un collecteur OpenTelemetry, des APIs d'ingestion directes, des connecteurs vers les APIs de services tiers (Microsoft 365, Entra ID, AWS) et des webhooks.
- Normalisation. Chaque enregistrement est converti au modèle de données unifié (UDM) par un analyseur — plusieurs centaines d'analyseurs standard sont fournis, et on peut en écrire. Les événements sont ensuite enrichis par des données de contexte d'entité : qui est cet utilisateur, à quel projet appartient cette VM, quel est le niveau de risque de cet actif.
- Conservation. Un an d'historique par défaut, indexé et consultable en ligne : l'enquête sur une compromission ancienne ne demande aucune restauration d'archive, et un nouvel indicateur s'applique rétroactivement à tout l'historique.
- Détection. Le moteur exécute en continu des règles YARA-L : celles de l'équipe, et les détections gérées par Google, maintenues par catégories (menaces cloud, Linux, macOS, Chrome Enterprise, mouvement latéral, UEBA). Les détections composites enchaînent plusieurs signaux pour réduire le bruit. L'analyse de risque calcule un score par entité à partir des détections accumulées.
- Investigation. La recherche UDM interroge les événements et les alertes ; le balayage de journaux bruts et les expressions régulières couvrent ce que les analyseurs n'ont pas structuré. Les vues par actif, adresse IP, domaine, empreinte et utilisateur servent de points de pivot, et le graphe d'investigation reconstitue le qui, quoi et quand.
- Renseignement. Le produit intègre Google Threat Intelligence et les travaux de Mandiant : indicateurs priorisés, flux de fusion, catégories de détection dédiées, et une couche de questions en langage naturel avec Gemini.
- Réponse. Les alertes deviennent des cas : file d'attente, tri, attribution, collaboration, audit. Le concepteur de playbooks enchaîne des actions prédéfinies sans code — enrichissement, confinement, notification, approbation — et un environnement de développement intégré permet d'écrire ses propres actions et intégrations.
- Contrôle d'accès. Rôles prédéfinis et rôles personnalisés, appliqués par IAM, avec un RBAC sur les données qui restreint les classes d'événements visibles par un analyste.
- Offres. Le produit se décline en modules (SIEM seul, SIEM et SOAR, renseignement, protection des données) et fait partie de l'offre Google Unified Security, qui le regroupe avec Security Command Center et la sécurité navigateur. La facturation dépend du module et se fonde sur le volume ingéré ou sur le nombre d'utilisateurs, selon l'offre.
Le niveau de service Enterprise déconseillé de Security Command Center, qui inclut une partie de ces fonctions, n'est pas à retenir : pour un nouveau déploiement, c'est bien Google SecOps qu'on active, et Security Command Center Premium y déverse ses résultats.
À quoi ça sert
- Centraliser les journaux de sécurité d'un parc hétérogène — postes, pare-feux, identité, SaaS, plusieurs clouds — dans un référentiel unique et normalisé.
- Chercher un indicateur sur un an d'historique en quelques secondes, pour répondre à la question « avons-nous été touchés ? » quand une vulnérabilité est publiée.
- Détecter les attaques connues sans écrire de règles, en activant les détections gérées par Google, puis ajouter les règles propres à l'entreprise.
- Faire remonter les résultats de Security Command Center dans le même flux que le reste, pour que le cloud ne soit pas un silo d'alertes à part.
- Automatiser le tri de premier niveau : enrichir une alerte, interroger l'EDR, vérifier l'utilisateur, fermer les faux positifs évidents et ne présenter à l'analyste que ce qui mérite son temps.
- Mesurer l'activité du centre opérationnel — délai de prise en charge, délai de résolution, couverture MITRE ATT&CK — avec des tableaux de bord intégrés.
À éviter pour la supervision applicative et l'exploitation courante : ce n'est pas un outil d'observabilité, les journaux d'application et les métriques de performance n'y ont pas leur place. À éviter aussi comme seul outil de posture cloud : la détection d'une configuration fautive relève de Security Command Center, qui alimente ensuite SecOps. Enfin, la plateforme suppose une équipe qui l'exploite : sans personne pour traiter les cas et entretenir les règles, l'investissement ne produit rien.
Dans la console
Alternatives en logiciel libre
- Wazuh : la plateforme libre la plus complète pour la partie SIEM — agents, collecte, règles de corrélation, contrôles de conformité, réponse active.
- OpenSearch avec le module Security Analytics : ingestion, détection à partir de règles Sigma et tableaux de bord, sur un moteur d'indexation à l'échelle.
- Sigma : le format ouvert de règles de détection, traduisible vers plusieurs moteurs — l'équivalent communautaire des détections gérées, bien qu'il ne couvre pas les corrélations les plus fines de YARA-L.
- Zeek et Suricata : production des journaux réseau et des alertes qui alimentent la chaîne, là où SecOps s'attend à recevoir de la télémétrie déjà normalisée.
- Velociraptor : collecte et interrogation d'artefacts sur les postes et les serveurs, pour la partie investigation et réponse sur les terminaux.
- Shuffle et IRIS : orchestration de playbooks et gestion de cas d'incident, le pendant du volet SOAR.