Google Distributed Cloud
- L'administrateur crée clusters et pools de nœuds sur les machines de la zone depuis la console ou gcloud ; Google applique les mises à jour à distance
- Les équipements du site appellent les applications déployées sur les clusters locaux, sans aller-retour vers une région
- Les charges lisent et écrivent les données qui doivent rester sur place
- Journaux, métriques et audit remontent dans Cloud Logging et Cloud Monitoring
- Un tunnel Cloud VPN relie la zone au réseau VPC : les charges locales joignent les services et les VM du projet
Ce que c'est
Famille d'offres qui installe l'infrastructure et les services de Google Cloud hors de ses régions : dans le centre de données du client, sur un site distant ou sur le terrain. Toutes reposent sur Kubernetes (une distribution de GKE) et exécutent conteneurs et machines virtuelles. Trois formes :
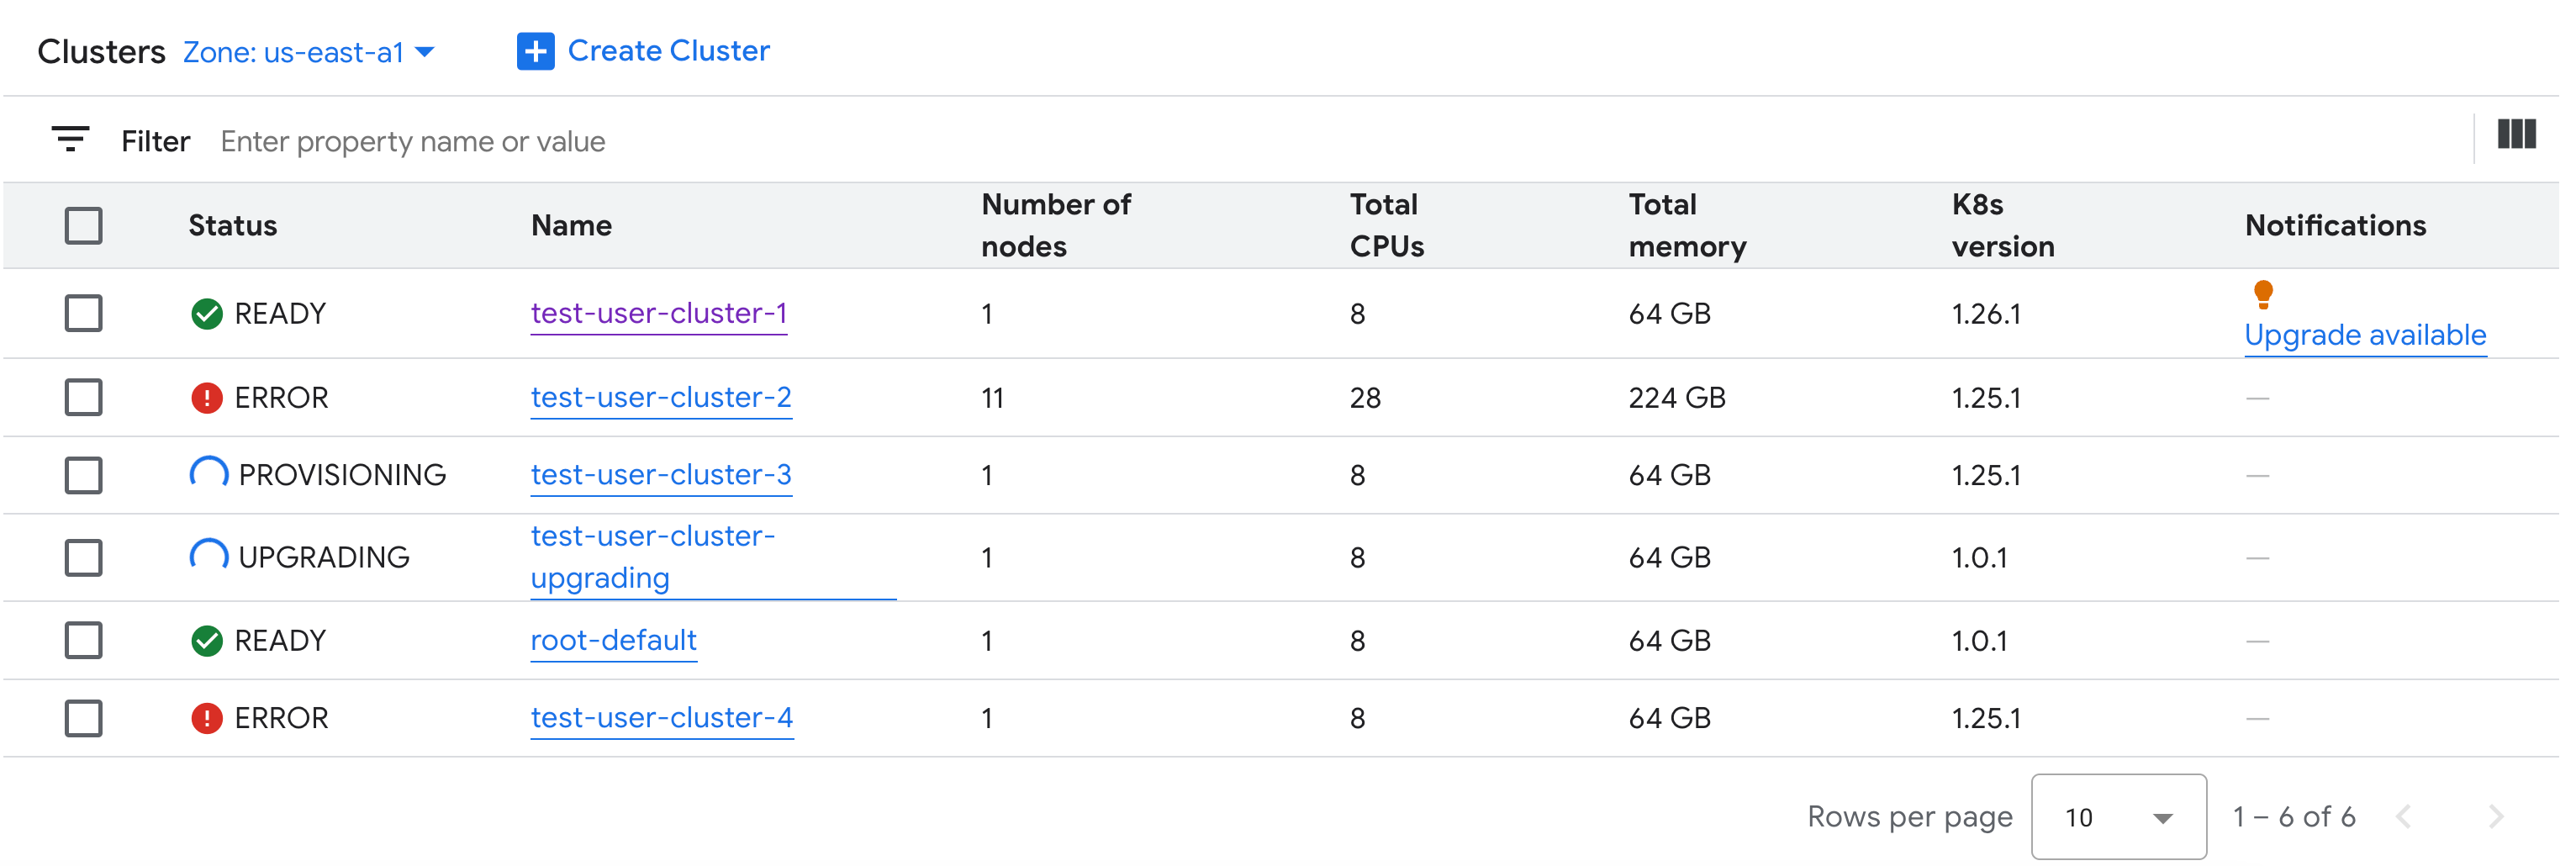
- Distributed Cloud connected : du matériel certifié par Google (trois serveurs Dell en configuration standard, un seul possible) installé et maintenu par un intégrateur agréé, branché sur les commutateurs du client. Le plan de contrôle Kubernetes tourne sur place ; Google surveille et met à jour le logiciel à distance. Le site doit rester relié à Google Cloud par Cloud VPN : les charges continuent de tourner jusqu'à 7 jours sans connexion (mode de survie), puis la zone doit se reconnecter pour renouveler jetons et clés de chiffrement. On pilote clusters et pools de nœuds avec la console,
gcloud edge-cloudet l'API Edge Container ; les clusters s'inscrivent dans la flotte GKE du projet. - Distributed Cloud air-gapped : un cloud souverain entièrement déconnecté d'internet et de Google Cloud, livré en baies intégrées après une étude du site (espace, énergie, refroidissement). Il a sa propre console, sa CLI
gdcloudet ses propres API : organisations et projets, clusters Kubernetes, VM, stockage bloc et objet, service de bases de données (PostgreSQL, Oracle), KMS, et services d'IA de Gemini Enterprise Agent Platform (OCR, traduction, reconnaissance vocale, modèles génératifs). Le logiciel entre dans le périmètre isolé par support physique, après vérification de sa somme de contrôle. Deux variantes : l'appliance, boîtier durci et transportable d'environ 45 kg pour le terrain, et le Sandbox, un environnement simulé hébergé sur Google Cloud pour développer et tester sans matériel. - Distributed Cloud (logiciel seul) : le logiciel seul, installé par le client sur ses propres serveurs bare metal ou sur son infrastructure VMware vSphere. Le client gère matériel, système et réseau ; les clusters se gèrent depuis Google Cloud via l'agent Connect.
Facturation : connected au mois, avec un engagement de 36 ou 60 mois sur le matériel et le support Enhanced au minimum ; les services Google Cloud consommés (VPN, observabilité) sont facturés à part. Air-gapped sur contrat. Logiciel seul à l'heure par vCPU géré dans les clusters utilisateur, au tarif de GKE pour les environnements sur site.
À quoi ça sert
- Exécuter des applications qui exigent une latence minimale ou une connexion stable avec des équipements locaux : usines, magasins, réseaux de télécommunications, hôpitaux.
- Traiter sur place des volumes de données trop coûteux ou trop lents à transférer vers une région.
- Répondre à une obligation de résidence ou de souveraineté des données, jusqu'à l'isolement total pour la défense et le secteur public (air-gapped).
- Déployer des modèles d'IA, dont Gemini, à l'intérieur du périmètre réseau de l'entreprise.
- Unifier l'exploitation de clusters Kubernetes sur site et dans le cloud avec les mêmes outils et la même flotte (logiciel seul).
À éviter quand une région Google Cloud répond aux contraintes de latence et de conformité : GKE et Compute Engine n'imposent ni engagement pluriannuel ni matériel à héberger. Pour une exigence de souveraineté qui porte sur le contrôle des accès et de la localisation plutôt que sur l'isolement physique, Assured Workloads dans une région publique suffit souvent. Pour reprendre un parc vSphere existant dans le cloud plutôt que moderniser sur site, VMware Engine.
Connected n'est pas autonome : au-delà de 7 jours sans lien avec Google Cloud, la zone cesse de fonctionner. Un site qui doit tenir indéfiniment sans réseau relève d'air-gapped, pas de connected.
Dans la console
Alternatives en logiciel libre
- Kubernetes avec k3s ou RKE2 : distributions légères pour clusters en périphérie ou sur site, sans service de gestion à distance.
- KubeVirt : VM dans Kubernetes, l'équivalent du runtime de VM de GDC.
- OpenStack : cloud privé IaaS complet, exploitable sans aucune connexion extérieure — l'approche la plus proche d'air-gapped, avec toute l'exploitation à la charge du client.
- Rancher (licence Apache 2.0) ou Open Cluster Management : gestion centralisée d'une flotte de clusters Kubernetes répartis sur plusieurs sites.
- Harbor et Flux ou Argo CD : registre d'images et déploiement GitOps, les briques pour alimenter des clusters isolés.
Documentation
- Page produit
- Documentation
- Connected, vue d'ensemble
- Connected, fonctionnement
- Connected, API
- Connected, quotas
- Connected, tarifs
- Connected, notes de version
- Commandes gcloud (connected)
- Air-gapped
- Air-gapped appliance
- GDC Sandbox
- Logiciel seul, bare metal
- Logiciel seul, VMware
- Tarifs du logiciel seul