Cloud Shell
- Le développeur ouvre Cloud Shell depuis la console : une VM Debian lui est attribuée pour la durée de la session, hors de ses projets.
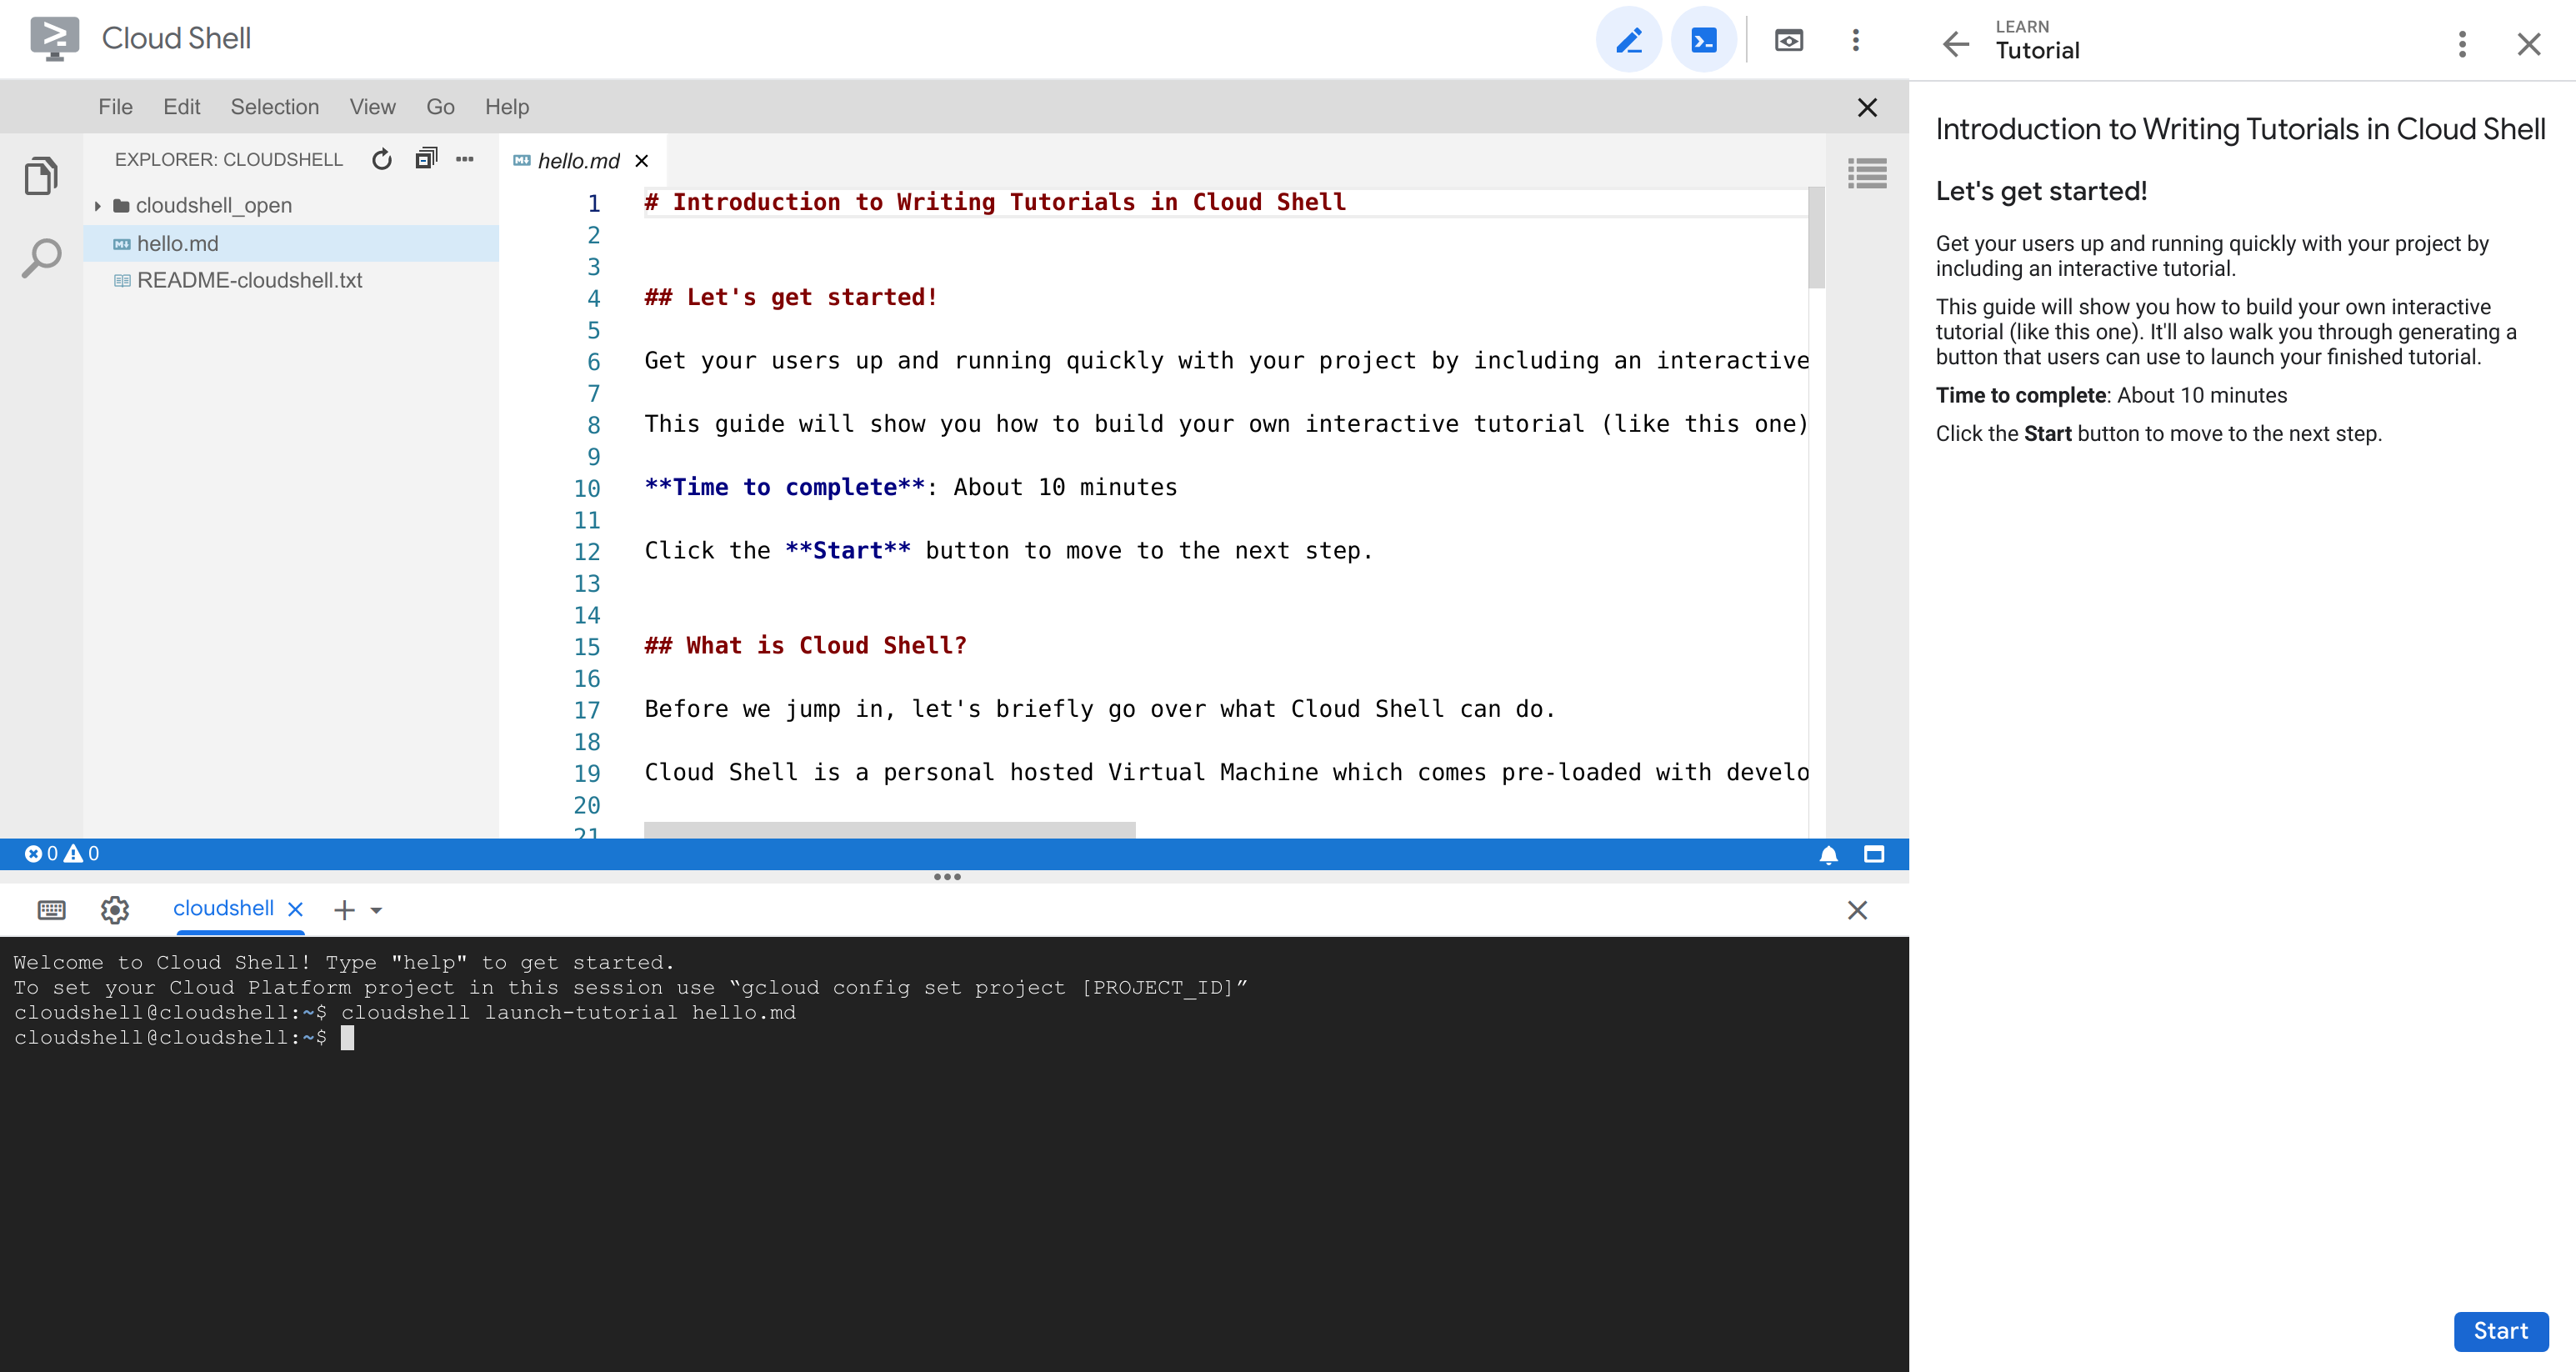
- Le même onglet bascule vers l'éditeur Cloud Shell, un Code OSS dans le navigateur avec l'extension Cloud Code préinstallée.
- Seul le répertoire personnel est persistant : 5 Gio conservés d'une session à l'autre et partagés par le terminal et l'éditeur.
- gcloud est déjà authentifié avec le compte connecté à la console et pointé sur le projet actif : aucune clé à installer.
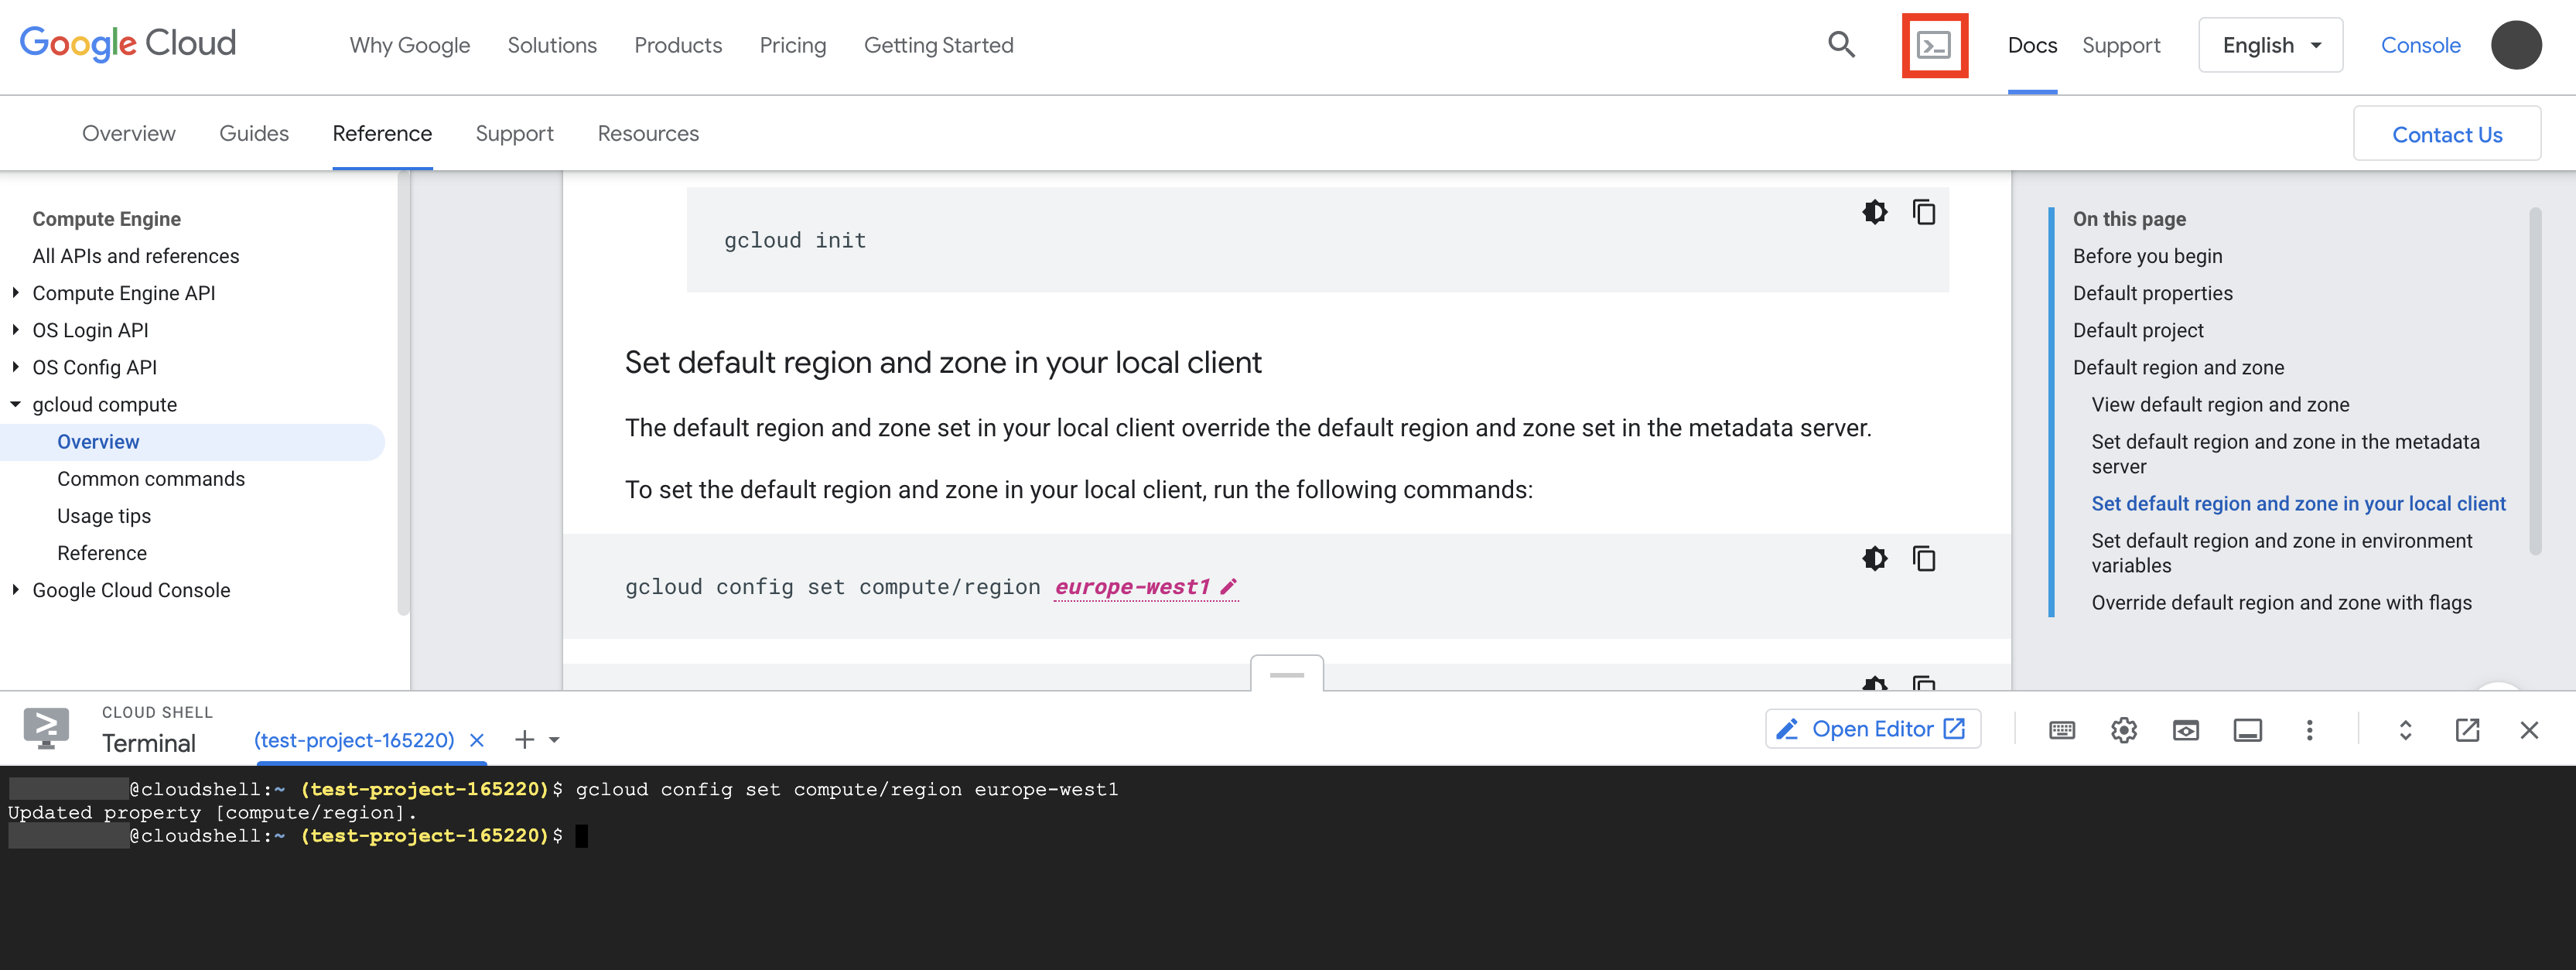
- Les commandes créent et pilotent les ressources du projet, ici le déploiement d'un service.
- L'aperçu web publie un port de la VM (2000 à 65000) derrière un proxy HTTPS réservé au seul utilisateur de la session.
Ce que c'est
Terminal Linux et éditeur de code accessibles depuis la console Google Cloud, sans rien installer. La session tourne sur une VM Compute Engine Debian provisionnée par utilisateur et par session, que Google possède et administre : elle n'apparaît dans aucun projet.
- VM éphémère. L'environnement de travail est un conteneur Docker sur cette VM. Après une heure d'inactivité, la session se termine et la VM est détruite ; tout ce qui a été installé hors du répertoire personnel disparaît. L'utilisateur dispose des droits
sudoet peut donc tout installer — le temps de la session. - Répertoire personnel persistant. 5 Gio de disque persistant montés sur
$HOME, gratuits, attachés à l'utilisateur et non au projet, conservés entre les sessions et privés. Un mode éphémère, sans disque, démarre plus vite mais ne garde rien. Le volume ne peut pas être agrandi. - Outillage préinstallé : la gcloud CLI et ses outils (
gcloud,bq,gsutil), Docker, Git, Mercurial, kubectl, les éditeurs Vim, Emacs et Nano, les outils de construction (Maven, Gradle, Bazel, Make, npm, pip, uv, Helm, Composer), et les langages Java 17, Go, Python 3.12, Node.js LTS, Ruby 3.2, PHP 8.3 et .NET Core. L'image du conteneur est mise à jour chaque semaine. - Personnalisation : un script
.customize_environmentrejoue les installations à chaque démarrage de la VM ; les fichiers de configuration placés dans$HOME(.bashrc,.vimrc) sont conservés. Un mode sans échec permet de réparer un.bashrcqui ferme la session à l'ouverture. - Éditeur Cloud Shell : un Code OSS dans le navigateur, avec Cloud Code préinstallé, ouvert sur les mêmes fichiers que le terminal.
- Authentification : au premier appel d'API, la session demande l'autorisation d'utiliser les identifiants du compte connecté à la console. Le projet actif de la console est propagé à la configuration
gcloudet à la variableGOOGLE_CLOUD_PROJECT. - Aperçu web : un port entre 2000 et 65000 est exposé en HTTPS par un proxy qui n'accepte que le compte de la session ; l'adresse est celle de l'hôte
PORT-$WEB_HOSTen HTTPS. - Limites : 50 heures d'usage par semaine, sessions plafonnées à 12 heures, sessions non interactives coupées au bout de 40 minutes, région imposée par la proximité. Le service est gratuit.
Le répertoire personnel est supprimé après 120 jours sans session — un courriel prévient avant. Ce n'est pas un espace de stockage : le code va dans un dépôt Git, les données dans Cloud Storage.
À quoi ça sert
- Administrer un projet depuis n'importe quel navigateur, avec une gcloud CLI à jour et déjà authentifiée : c'est l'accès d'urgence quand le poste habituel n'est pas là.
- Rejouer les commandes de la documentation et des tutoriels : les blocs de code des pages Google Cloud s'ouvrent directement dans un terminal Cloud Shell.
- Faire découvrir la plateforme, en formation ou en démonstration, sans demander d'installation préalable.
- Prototyper une petite application et la montrer par l'aperçu web, ou la déployer sur Cloud Run en quelques commandes.
- Manipuler un cluster GKE :
gcloud container clusters get-credentialspuiskubectl, sans configurer de contexte local.
À éviter comme poste de travail quotidien : quota hebdomadaire, session coupée au bout de 12 heures, disque non extensible, aucune machine dimensionnable et aucun accès au VPC d'un projet. Dès que l'usage devient régulier ou qu'il faut atteindre des ressources privées, passer à Cloud Workstations. À éviter aussi pour l'automatisation : un travail non interactif est arrêté au bout de 40 minutes et relève d'une chaîne d'intégration continue ; les traitements longs et scriptés veulent la gcloud CLI installée sur une machine dédiée.
Dans la console
Alternatives en logiciel libre
- code-server : Code OSS servi dans le navigateur depuis une machine que l'on administre ; l'équivalent direct de l'éditeur Cloud Shell.
- Eclipse Theia : socle d'IDE web extensible, avec les extensions d'Open VSX — la même famille d'outils que l'éditeur de Google.
- ttyd et Wetty : un terminal exposé en HTTP ou en WebSocket, pour la seule partie shell ; à placer derrière une authentification.
- Eclipse Che : espaces de travail conteneurisés sur Kubernetes, terminal et éditeur compris, avec cycle de vie et quotas gérés.
- JupyterLab : terminal, éditeur et notebooks dans le navigateur, servis par un serveur que l'on héberge ; JupyterHub pour le multi-utilisateur.
- tmux sur un petit serveur SSH : la version minimale de la session persistante, sans interface web.