Artifact Analysis
- Chaque image poussée dans un dépôt est analysée une fois, d'après son digest
- Cloud Build dépose la provenance du build et les attestations signées en métadonnées
- Le SBOM généré est écrit dans un bucket du projet, avec une occurrence qui pointe dessus
- Les vulnérabilités trouvées remontent dans Security Command Center
- Au déploiement, Binary Authorization vérifie les attestations stockées ici
Ce que c'est
Famille de services d'analyse de composition logicielle et de stockage de métadonnées. Ses points de détection sont intégrés à d'autres produits — Artifact Registry, GKE — et ses métadonnées sont lisibles par n'importe quel outil de la chaîne.
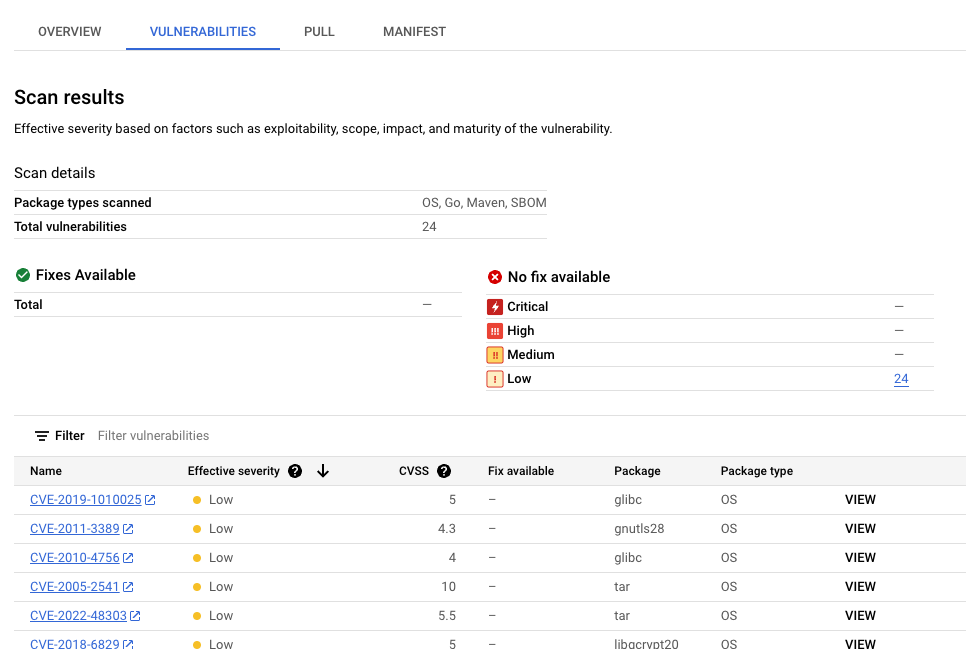
- Analyse automatique. Activée par dépôt, elle se déclenche à chaque poussée d'une image dans un dépôt Docker d'Artifact Registry. L'image n'est analysée qu'une fois, d'après son digest : ajouter ou modifier un tag ne relance rien. Elle couvre les paquets système (Debian, Ubuntu, Alpine, RHEL et UBI, Rocky, AlmaLinux, SLES, CentOS, Wolfi, Chainguard, Distroless) et les paquets applicatifs (Go, Java, Node.js, Python, PHP, Ruby, Rust, .NET). Les paquets malveillants recensés par l'OpenSSF sont signalés en gravité CRITICAL. La détection de secrets préversion repère les clés d'API et les clés de comptes de service.
- Analyse continue. Après l'analyse initiale, les métadonnées sont réactualisées plusieurs fois par jour à mesure que les bases de vulnérabilités évoluent : occurrences créées, mises à jour ou supprimées. Une image qui n'a pas été tirée depuis 30 jours cesse d'être suivie ; ses résultats deviennent obsolètes, puis archivés après 90 jours. Tirer l'image relance le suivi, sous 24 heures.
- Analyse à la demande.
gcloud artifacts docker images scananalyse une image locale ou distante sans la pousser dans un dépôt. Les résultats restent disponibles 48 heures et ne sont pas réactualisés — pratique pour bloquer un pipeline avant publication. - Métadonnées. Le service repose sur Grafeas, dont le modèle distingue la note (une métadonnée générique, écrite par un fournisseur : une vulnérabilité, un builder de confiance) et l'occurrence (l'instanciation de cette note sur un artefact précis). Les types pris en charge : vulnérabilité, build (provenance), paquet, découverte, attestation, évaluation de vulnérabilité (VEX) et référence SBOM. Notes et occurrences se placent volontiers dans des projets distincts, pour séparer les droits d'écriture et de lecture.
- SBOM. Artifact Analysis génère les nomenclatures logicielles au format SPDX 2.3, et accepte l'import de SBOM produits ailleurs. Le fichier est stocké dans un bucket Cloud Storage du projet ; une occurrence de type référence SBOM en donne l'emplacement, l'empreinte et une signature DSSE de charge utile
application/vnd.in-toto+json, vérifiable. - Attestations. Une attestation est un document signé qui certifie qu'une image a franchi une étape : build par une chaîne de confiance, passage des tests, validation manuelle. Elle est stockée en occurrence et lue au déploiement par Binary Authorization.
- VEX. Une déclaration VEX (Vulnerability Exploitability eXchange) dit qu'une vulnérabilité détectée n'est pas exploitable dans ce contexte ; elle est stockée en note d'évaluation de vulnérabilité et évite de traiter un faux positif à chaque analyse.
- Facturation à l'analyse : 0,26 $ par analyse automatique d'image, facturée une seule fois par digest ; les analyses suivantes de la même image sont gratuites. L'analyse de paquets hors conteneur n'est pas dédupliquée. Les clients Security Command Center relèvent d'une tarification propre à leur niveau de service.
Activer l'API lance la facturation immédiatement, mais n'analyse pas les images déjà présentes : il faut les pousser à nouveau pour obtenir un premier résultat.
À quoi ça sert
- Connaître les vulnérabilités des images d'un projet, en continu, sans étape d'analyse à écrire dans le pipeline.
- Bloquer un build : une étape
gcloud artifacts docker images scansuivie d'un seuil de gravité arrête la chaîne avant la poussée. - Produire et conserver les preuves attendues par un audit : SBOM, provenance de build, attestations, avec un horodatage et une signature.
- Alimenter les décisions de déploiement : Binary Authorization s'appuie sur les attestations, et les tableaux de bord de sécurité de Cloud Build, Cloud Run et GKE sur les résultats d'analyse.
À éviter comme audit de sécurité complet : c'est une analyse de composition, qui compare les paquets installés à des bases publiques de vulnérabilités. Elle ne dit rien du code maison, des erreurs de configuration ou des droits IAM — ce terrain relève de Security Command Center et des analyses statiques. Éviter aussi de laisser l'analyse automatique activée sur un dépôt de CI qui reçoit des dizaines d'images par jour sans règle de nettoyage : la facture suit le nombre de digests distincts.
Dans la console
Alternatives en logiciel libre
- Trivy : analyseur d'images, de systèmes de fichiers et de dépôts, qui couvre paquets système, dépendances applicatives, secrets et erreurs de configuration ; l'équivalent le plus complet.
- Grype et Syft (Anchore) : l'un analyse les vulnérabilités, l'autre produit le SBOM (SPDX, CycloneDX) ; ensemble, ils reprennent le couple analyse et nomenclature.
- OSV-Scanner et la base OSV.dev : détection des vulnérabilités des dépendances à partir d'un format de données ouvert.
- Clair : analyseur de vulnérabilités de conteneurs orienté service, celui qu'embarque Harbor.
- Grafeas : le modèle de notes et d'occurrences sur lequel Artifact Analysis est bâti, utilisable seul comme entrepôt de métadonnées.
- Sigstore (
cosign, Rekor, Fulcio) : signature et attestations in-toto d'artefacts, avec journal de transparence, face aux attestations d'Artifact Analysis. - Dependency-Track : plateforme de suivi des SBOM dans la durée, pour la partie conservation et exploitation des nomenclatures.